
Teamauditlog
Team-auditlogboek
InterMIND houdt een audittrail bij van beveiligingsrelevante acties in uw team. Elke gebeurtenis wordt vastgelegd met de actor, het tijdstempel en het betreffende doel, zodat een beheerder de vraag "wie deed wat, en wanneer" kan beantwoorden — voor interne evaluatie of een compliance-vragenlijst.
Beschikbaarheid: Pro, Business en Enterprise-abonnementen. Alleen team-eigenaren en beheerders kunnen het logboek exporteren.
Wat wordt vastgelegd
| Gebeurtenis | Vastgelegde details |
|---|---|
| Aanmelden / afmelden | Methode: SSO, Google/Microsoft-account, e-mailcode of mobiel |
| Lid toegevoegd | Via uitnodigingslink of een expliciete e-mailuitnodiging |
| Lid verwijderd | Inclusief zelfstandig vertrekken |
| Rol gewijzigd | Vorige en nieuwe rol, door wie het is gewijzigd |
| Uitnodiging aangemaakt | Uitgenodigd e-mailadres |
| Uitnodiging ingetrokken | Welke uitnodiging |
| Teaminstellingen gewijzigd | Welke velden zijn gewijzigd |
| Abonnement gewijzigd | Nieuw abonnement en aantal licenties (vastgelegd door het facturatiesysteem) |
Audit-registraties blokkeren nooit de actie die ze documenteren — ze vormen een registratie, geen controlepost.
Het logboek exporteren
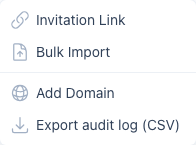
- Open de pagina Users (u heeft de rol van eigenaar of beheerder nodig).
- Klik op het keuzemenu Invite Users → Export audit log (CSV).
De export dekt standaard de laatste 90 dagen en op verzoek tot maximaal een jaar (?days=366 in de export-URL). Elke CSV-regel bevat het tijdstempel, de actie, actor-id en e-mailadres, doel-ID en een detailkolom met de metagegevens van de gebeurtenis. Een JSON-formaat is beschikbaar met ?format=json.
Auditlogboek en SSO
Als uw team Single Sign-On gebruikt, belandt elke SSO-aanmelding in het auditlogboek als auth.login met methode sso — SSO zelf is een Business/Enterprise-functie, terwijl het auditlogboek beschikbaar is vanaf het Pro-abonnement.