
Team-Audit-Log
Team-Audit-Protokoll
InterMIND führt ein Audit-Protokoll von sicherheitsrelevanten Aktionen in Ihrem Team. Jedes Ereignis wird mit dem Akteur, dem Zeitstempel und dem betroffenen Ziel protokolliert, sodass ein Administrator die Frage „wer hat was und wann getan“ beantworten kann – für interne Prüfungen oder einen Compliance-Fragebogen.
Verfügbarkeit: Pro-, Business- und Enterprise-Pläne. Nur Team-Eigentümer und Administratoren können das Protokoll exportieren.
Was protokolliert wird
| Ereignis | Erfasste Details |
|---|---|
| Anmeldung / Abmeldung | Methode: SSO, Google/Microsoft-Konto, E-Mail-Code oder Mobilgerät |
| Mitglied beigetreten | Über Einladungslink oder namentliche E-Mail-Einladung |
| Mitglied entfernt | Einschließlich Selbstaustritt |
| Rolle geändert | Vorherige und neue Rolle, von wem es geändert wurde |
| Einladung erstellt | Eingeladene E-Mail-Adresse |
| Einladung widerrufen | Welche Einladung |
| Team-Einstellungen geändert | Welche Felder geändert wurden |
| Plan geändert | Neuer Plan und Anzahl der Lizenzen (vom Abrechnungssystem erfasst) |
Audit-Einträge blockieren niemals die Aktion, die sie dokumentieren – sie sind ein Protokoll, keine Hürde.
Exportieren des Protokolls
- Öffnen Sie die Seite Users (Sie benötigen die Eigentümer- oder Administratorrolle).
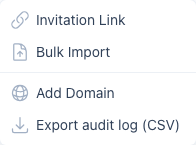
- Klicken Sie auf das Dropdown-Menü Invite Users → Export audit log (CSV).
Der Export umfasst standardmäßig die letzten 90 Tage und auf Anfrage bis zu einem Jahr (?days=366 in der Export-URL). Jede CSV-Zeile enthält den Zeitstempel, die Aktion, die Akteur-ID und E-Mail-Adresse, die Ziel-ID sowie eine Spalte mit Details zu den Ereignis-Metadaten. Ein JSON-Format ist mit ?format=json verfügbar.
Audit-Protokoll und SSO
Wenn Ihr Team Single Sign-On verwendet, wird jede SSO-Anmeldung im Audit-Protokoll als auth.login mit der Methode sso erfasst – SSO selbst ist eine Funktion der Business- bzw. Enterprise-Pläne, während das Audit-Protokoll ab dem Pro-Plan verfügbar ist.