
Registro di audit del team
Log di Audit del Team
InterMIND mantiene un registro di audit delle azioni rilevanti per la sicurezza nel tuo team. Ogni evento viene registrato con l'attore, il timestamp e il target interessato, in modo che un amministratore possa rispondere "chi ha fatto cosa, e quando" — per revisioni interne o un questionario di conformità.
Disponibilità: Piani Pro, Business ed Enterprise. Solo i proprietari e gli amministratori del team possono esportare il log.
Cosa viene registrato
| Evento | Dettagli registrati |
|---|---|
| Accesso / disconnessione | Metodo: SSO, account Google/Microsoft, codice email o app mobile |
| Membro aggiunto | Tramite link di invito o invito email nominativo |
| Membro rimosso | Inclusa l'uscita autonoma |
| Ruolo modificato | Ruolo precedente e nuovo, chi lo ha modificato |
| Invito creato | Indirizzo email invitato |
| Invito revocato | Quale invito |
| Impostazioni team modificate | Quali campi sono stati modificati |
| Piano modificato | Nuovo piano e numero di postazioni (registrato dal sistema di fatturazione) |
Le scritture di audit non bloccano mai l'azione che documentano — sono un record, non un blocco.
Esportazione del log
- Apri la pagina Utenti (è richiesto il ruolo di proprietario o amministratore).
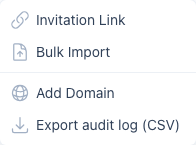
- Fai clic sul menu a discesa Invita utenti → Esporta log di audit (CSV).
L'esportazione copre gli ultimi 90 giorni per impostazione predefinita e fino a un anno su richiesta (?days=366 nell'URL di esportazione). Ogni riga CSV riporta il timestamp, l'azione, l'id e l'email dell'attore, l'id del target e una colonna dei dettagli con i metadati dell'evento. È disponibile un formato JSON con ?format=json.
Log di audit e SSO
Se il tuo team utilizza Single Sign-On, ogni accesso SSO finisce nel log di audit come auth.login con metodo sso — SSO stesso è una funzionalità Business/Enterprise, mentre il log di audit è disponibile dal piano Pro.