
Configuración de SSO
Configuración de SSO
Esta guía está dirigida al administrador de TI que conecta un proveedor de identidad corporativo (IdP) a InterMIND. Una vez completada la configuración, los miembros inician sesión desde la página de inicio de sesión habitual: Iniciar sesión con SSO → correo profesional → su IdP → de vuelta en InterMIND. Para una descripción no técnica, consulte la página de la función de Inicio de sesión único.
Disponible en: planes Business y Enterprise Configurado por: propietario del equipo o administrador Protocolo: Solo OpenID Connect (OIDC). No se ofrece SAML 2.0 — Okta, Microsoft Entra ID y Google Workspace admiten OIDC.
Requisitos previos
- Un dominio verificado — verifique primero su dominio de correo mediante un registro TXT de DNS (consulte Gestión de dominios). El inicio de sesión con SSO solo admite cuentas cuyo dominio de correo haya sido verificado por su equipo; este es el límite del tenant.
- Un IdP compatible con OIDC con descubrimiento — debe servir
/.well-known/openid-configurationbajo la URL del emisor. Okta, Microsoft Entra ID y Google son compatibles.
Qué registrar en su IdP
Cree una OIDC Web Application en su IdP con:
| Parámetro | Valor |
|---|---|
| Redirect URI (callback) | https://intermind.com/api/auth/sso/callback — también se muestra en la tarjeta SSO tras seleccionar OIDC |
| Grant type | Authorization Code (PKCE S256 se aplica automáticamente) |
| Scopes | openid email profile |
El token de ID que emite su IdP debe incluir el email del usuario, y el dominio del correo debe ser uno de sus dominios verificados; de lo contrario, se rechazará el inicio de sesión.
A continuación, rellene la tarjeta SSO en la página de Integraciones:
| Campo | Qué pegar |
|---|---|
| Display Name | Cualquier etiqueta que sus miembros reconozcan |
| Issuer URL | El emisor de su IdP — la URL que sirve /.well-known/openid-configuration |
| Authorization URL | El authorization_endpoint de ese documento de descubrimiento |
| Client ID / Client Secret | De la aplicación que registró |
El client secret se cifra en reposo y nunca se devuelve al navegador tras guardarlo.
Okta
- Consola de administración → Applications → Create App Integration → método de inicio de sesión OIDC, tipo de aplicación Web Application
- Sign-in redirect URI:
https://intermind.com/api/auth/sso/callback - Asigne los usuarios o grupos que deben tener acceso
- Copie el Client ID y el Client Secret
- En InterMIND: Issuer URL = la URL de su organización en Okta (p. ej.,
https://acme.okta.com, o el emisor de su servidor de autorización comohttps://acme.okta.com/oauth2/defaultsi utiliza uno); Authorization URL = elauthorization_endpointde<issuer>/.well-known/openid-configuration
Microsoft Entra ID (Azure AD)
- Centro de administración de Entra → App registrations → New registration
- Plataforma Web, redirect URI
https://intermind.com/api/auth/sso/callback - Certificates & secrets → New client secret — copie el Value del secreto de inmediato
- Client ID = el Application (client) ID en la página de información general
- Asegúrese de que el token de ID incluya el correo del usuario: Token configuration → Add optional claim → ID → email
- En InterMIND: Issuer URL =
https://login.microsoftonline.com/<tenant-id>/v2.0; Authorization URL =https://login.microsoftonline.com/<tenant-id>/oauth2/v2.0/authorize
Google Workspace
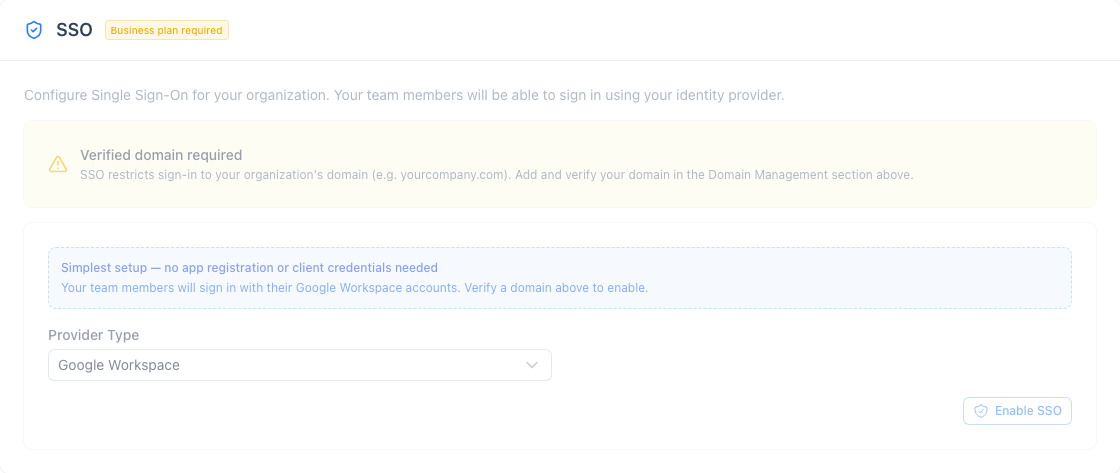
No es necesario registrar ninguna aplicación. En la tarjeta SSO elija el tipo de proveedor Google Workspace y guarde — los miembros de sus dominios verificados iniciarán sesión con su cuenta de Google y se unirán a su equipo automáticamente. (Google también se puede conectar como proveedor OIDC genérico con el emisor https://accounts.google.com si prefiere usar credenciales de cliente explícitas).
Prueba de la conexión
- Abra la página de inicio de sesión en una ventana privada o de incógnito
- Haga clic en Iniciar sesión con SSO e introduzca un correo profesional en su dominio verificado
- Se le redirige a su IdP; tras autenticarse, volverá a InterMIND con la sesión iniciada
- El inicio de sesión se registra en el registro de auditoría del equipo (exportable desde la página Usuarios) como
auth.logincon métodosso
Solución de problemas
| Síntoma | Causa |
|---|---|
| "SSO is not configured" tras introducir el correo | Ninguna configuración SSO habilitada coincide con ese dominio de correo — verifique que el dominio esté verificado y la tarjeta SSO guardada |
SSO login is not available: plan | El plan del equipo ya no incluye SSO |
SSO login is not available: domain-not-verified | El dominio todavía está pendiente de verificación DNS |
SSO login is not available: config-incomplete | Falta el Client ID o el Client Secret — vuelva a guardar la tarjeta SSO |
SSO login is not available: type-unsupported | El tipo de proveedor almacenado no es uno de los que implementa el flujo de inicio de sesión — elimine la configuración SSO y vuelva a crearla como OIDC o Google Workspace |
SSO IdP discovery failed | La URL del emisor es incorrecta o no sirve /.well-known/openid-configuration |
| "login session expired, start again" | Transcurrieron más de 5 minutos entre el inicio de sesión y la devolución de llamada del IdP |
| Inicio de sesión rechazado tras la redirección de vuelta desde el IdP | El IdP devolvió un correo ajeno a sus dominios verificados, o ninguna reclamación email (Entra: añada la reclamación opcional de email) |
Propiedades de seguridad
Para los cuestionarios de seguridad: el flujo SSO es Authorization Code con PKCE (S256), state y nonce; la firma del token de ID se valida contra el JWKS del IdP, junto con el emisor y la audiencia; el IdP solo tiene autoridad sobre los dominios verificados mediante DNS — una aserción para cualquier otro correo nunca produce una sesión; el OIDC client secret está cifrado en reposo; todos los inicios de sesión con SSO se registran en el registro de auditoría del equipo. Las validaciones de plan, dominio y configuración se aplican en el servidor, tanto en el inicio de sesión como en la devolución de llamada.