
团队审计日志
团队审计日志记录的内容、能够导出该日志的人员,以及在哪些计划中可用。
团队审计日志
InterMIND 会记录您团队中与安全相关操作的审计跟踪。每个事件都记录了操作者、时间戳和受影响的目标,以便管理员能够回答“谁在什么时候做了什么”——用于内部审查或合规问卷。
适用范围: Pro、Business 和 Enterprise 套餐。仅团队所有者和管理员可以导出日志。
记录的内容
| 事件 | 捕获的详细信息 |
|---|---|
| 登录 / 登出 | 方法:SSO、Google/Microsoft 账号、邮箱验证码或移动设备 |
| 成员加入 | 通过邀请链接或指定的电子邮件邀请 |
| 成员移除 | 包括主动离开 |
| 角色变更 | 先前和新的角色,变更操作者 |
| 创建邀请 | 被邀请的电子邮件地址 |
| 撤销邀请 | 撤销的哪项邀请 |
| 团队设置变更 | 变更了哪些字段 |
| 套餐变更 | 新套餐和席位数(由计费系统记录) |
审计写入操作绝不会阻塞其记录的操作——它是记录,而非关卡。
导出日志
- 打开 用户 页面(您需要拥有所有者或管理员角色)。
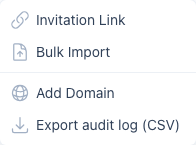
- 点击 邀请用户 下拉菜单 → 导出审计日志 (CSV)。
导出默认涵盖过去 90 天的数据,按需最长可导出一年(在导出 URL 中附加 ?days=366)。每行 CSV 数据包含时间戳、操作、操作者 ID 和邮箱、目标 ID,以及一个包含事件元数据的详细信息列。也可通过 ?format=json 获取 JSON 格式。
审计日志与 SSO
如果您的团队使用单点登录,则每次 SSO 登录都会作为 auth.login 并附带 sso 方法记录在审计日志中——SSO 本身是 Business/Enterprise 功能,而审计日志从 Pro 套餐起可用。