
Tiimin auditointiloki
Tiimin auditointiloki
InterMIND ylläpitää auditointijälkeä tiimisi tietoturvan kannalta olennaisista toimista. Jokaisesta tapahtumasta tallennetaan toimija, aikaleima ja kohde, joten ylläpitäjä voi vastata kysymykseen "kuka teki mitä ja milloin" – sisäistä tarkastusta tai compliance-kyselyä varten.
Saatavuus: Pro-, Business- ja Enterprise-paketit. Vain tiimin omistajat ja ylläpitäjät voivat viedä lokin.
Mitä tallennetaan
| Tapahtuma | Tallennettavat tiedot |
|---|---|
| Sisäänkirjautuminen / uloskirjautuminen | Tapa: SSO, Google- tai Microsoft-tili, sähköpostikoodi tai mobiili |
| Jäsen liittyi | Kutsulinkin tai nimetyn sähköpostikutsun kautta |
| Jäsen poistettiin | Mukaan lukien omasta aloitteesta poistuminen |
| Rooli muuttui | Edellinen ja uusi rooli sekä muutoksen tekijä |
| Kutsu luotu | Kutsuttu sähköpostiosoite |
| Kutsu peruutettu | Mikä kutsu |
| Tiimin asetuksia muutettu | Mitä kenttiä muutettiin |
| Paketti muuttui | Uusi paketti ja paikkamäärä (tallentaa laskutusjärjestelmä) |
Auditointikirjaukset eivät koskaan estä toimintoa, jota ne dokumentoivat – ne ovat tallenne, eivät portti.
Lokin vieminen
- Avaa Users-sivu (tarvitset omistajan tai ylläpitäjän roolin).
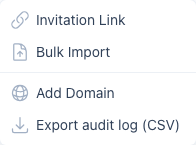
- Valitse Invite Users -pudotusvalikosta Export audit log (CSV).
Vienti kattaa oletuksena viimeiset 90 päivää ja pyynnöstä enintään vuoden (?days=366 vienti-URL-osoitteessa). Jokaisella CSV-rivillä on aikaleima, toiminto, toimijan tunnus ja sähköpostiosoite, kohteen tunnus sekä tietosarake, jossa on tapahtuman metatiedot. JSON-muoto on käytettävissä parametrilla ?format=json.
Auditointiloki ja SSO
Jos tiimisi käyttää kertakirjautumista (Single Sign-On), jokainen SSO-kirjautuminen tallentuu auditointilokiin tapahtumana auth.login, jonka tapa on sso – itse SSO on Business- ja Enterprise-paketin ominaisuus, kun taas auditointiloki on käytettävissä Pro-paketista alkaen.