
SSO-käyttöönotto
SSO-asennus
Tämä opas on tarkoitettu IT-ylläpitäjälle, joka yhdistää yrityksen identiteetintarjoajan (IdP) InterMINDiin. Asennuksen jälkeen jäsenet kirjautuvat tavallisen kirjautumissivun kautta: Sign in with SSO → työsähköposti → IdP → takaisin InterMINDiin. Ei-tekninen yleiskatsaus löytyy Single Sign-On -ominaisuussivulta.
Saatavilla: Business- ja Enterprise-paketeissa Määrittäjä: tiimin omistaja tai ylläpitäjä Protokolla: vain OpenID Connect (OIDC). SAML 2.0 -tukea ei ole — Okta, Microsoft Entra ID ja Google Workspace tukevat kaikki OIDC:tä.
Edellytykset
- Vahvistettu verkkotunnus — vahvista sähköpostiverkkotunnuksesi ensin DNS TXT -tietueella (katso Domain Management). SSO-kirjautuminen hyväksyy vain tilit, joiden sähköpostiverkkotunnuksen tiimisi on vahvistanut; tämä on vuokralaisen (tenant) raja.
- IdP, joka tukee OIDC:tä discovery-toiminnolla — sen on tarjottava
/.well-known/openid-configurationIssuer URL -osoitteen alla. Okta, Microsoft Entra ID ja Google tekevät sen kaikki.
Mitä IdP:ssäsi tulee rekisteröidä
Luo IdP:ssäsi OIDC Web Application seuraavilla asetuksilla:
| Asetus | Arvo |
|---|---|
| Redirect URI (callback) | https://intermind.com/api/auth/sso/callback — näkyy myös SSO-kortissa, kun olet valinnut OIDC:n |
| Grant type | Authorization Code (PKCE S256 otetaan käyttöön automaattisesti) |
| Scopes | openid email profile |
IdP:n myöntämän ID-tokenin on sisällettävä käyttäjän email, ja sähköpostin verkkotunnuksen on oltava jokin vahvistetuista verkkotunnuksistasi — muuten kirjautuminen evätään.
Täytä sitten Integrations-sivun SSO-kortti:
| Kenttä | Mitä liitetään |
|---|---|
| Display Name | Mikä tahansa nimi, jonka jäsenesi tunnistavat |
| Issuer URL | IdP:si issuer — URL, joka tarjoaa /.well-known/openid-configuration |
| Authorization URL | authorization_endpoint kyseisestä discovery-dokumentista |
| Client ID / Client Secret | Rekisteröimästäsi sovelluksesta |
Client secret salataan levossa, eikä sitä palauteta selaimelle tallentamisen jälkeen.
Okta
- Admin console → Applications → Create App Integration → kirjautumistapa OIDC, sovellustyyppi Web Application
- Sign-in redirect URI:
https://intermind.com/api/auth/sso/callback - Määritä käyttäjät tai ryhmät, joiden tulee saada pääsy
- Kopioi Client ID ja Client Secret
- InterMINDissä: Issuer URL = Okta-organisaatiosi URL (esim.
https://acme.okta.com, tai authorization serverisi issuer, kutenhttps://acme.okta.com/oauth2/default, jos käytät sellaista); Authorization URL =authorization_endpointosoitteesta<issuer>/.well-known/openid-configuration
Microsoft Entra ID (Azure AD)
- Entra admin center → App registrations → New registration
- Platform Web, redirect URI
https://intermind.com/api/auth/sso/callback - Certificates & secrets → New client secret — kopioi salaisuuden Value heti
- Client ID = Application (client) ID Overview-sivulla
- Varmista, että ID-token sisältää käyttäjän sähköpostin: Token configuration → Add optional claim → ID → email
- InterMINDissä: Issuer URL =
https://login.microsoftonline.com/<tenant-id>/v2.0; Authorization URL =https://login.microsoftonline.com/<tenant-id>/oauth2/v2.0/authorize
Google Workspace
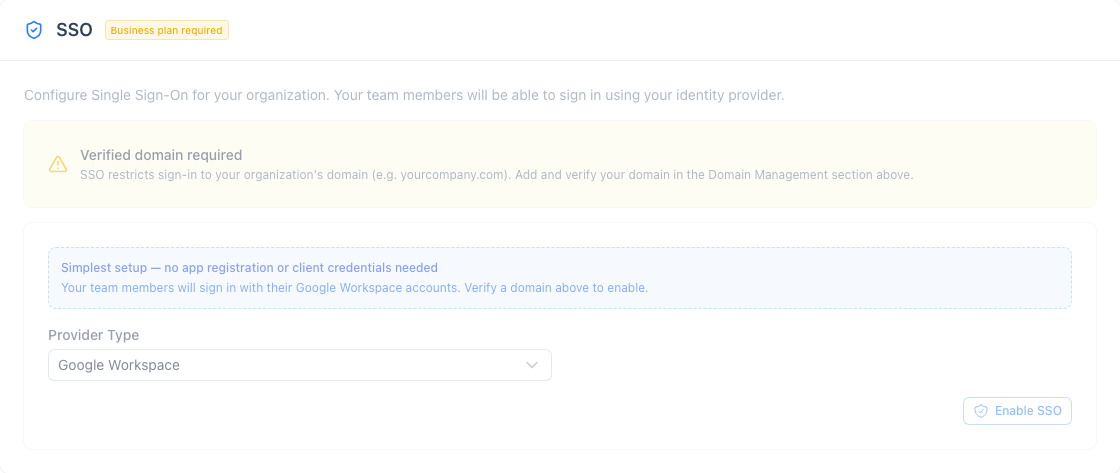
Sovellusrekisteröintiä ei tarvita. Valitse SSO-kortissa Google Workspace -tarjoajatyyppi ja tallenna — vahvistettujen verkkotunnustesi jäsenet kirjautuvat Google-tilillään ja liittyvät tiimiisi automaattisesti. (Googlen voi myös yhdistää yleisenä OIDC-tarjoajana issuerilla https://accounts.google.com, jos haluat käyttää eksplisiittisiä client-tunnistetietoja.)
Yhteyden testaaminen
- Avaa kirjautumissivu yksityisessä selainikkunassa (private/incognito)
- Napsauta Sign in with SSO ja syötä vahvistetun verkkotunnuksesi työsähköposti
- Sinut ohjataan IdP:lle; todennuksen jälkeen palaat InterMINDiin kirjautuneena
- Kirjautuminen tallentuu tiimin auditointilokiin (vietävissä Users-sivulta) merkintänä
auth.loginja metodinasso
Vianmääritys
| Oire | Syy |
|---|---|
| "SSO is not configured" sähköpostin syöttämisen jälkeen | Mikään käytössä oleva SSO-määritys ei vastaa kyseistä sähköpostiverkkotunnusta — tarkista, että verkkotunnus on vahvistettu ja SSO-kortti tallennettu |
SSO login is not available: plan | Tiimin paketti ei enää sisällä SSO:ta |
SSO login is not available: domain-not-verified | Verkkotunnuksen DNS-vahvistus on vielä kesken |
SSO login is not available: config-incomplete | Client ID tai Client Secret puuttuu — tallenna SSO-kortti uudelleen |
SSO login is not available: type-unsupported | Tallennettu tarjoajatyyppi ei ole sellainen, jota kirjautumisvirta tukee — poista SSO-määritys ja luo se uudelleen OIDC:nä tai Google Workspace -tyyppisenä |
SSO IdP discovery failed | Issuer URL on väärä tai se ei tarjoa /.well-known/openid-configuration |
| "login session expired, start again" | Kirjautumisen aloittamisen ja IdP:n callbackin välillä on kulunut yli 5 minuuttia |
| Kirjautuminen evätään, kun IdP ohjaa takaisin | IdP palautti sähköpostin vahvistettujen verkkotunnustesi ulkopuolelta tai ei lainkaan email-claimia (Entra: lisää optional email claim) |
Tietoturvaominaisuudet
Tietoturvakyselyitä varten: SSO-virta on Authorization Code, jossa on PKCE (S256), state ja nonce; ID-tokenin allekirjoitus validoidaan IdP:n JWKS:ää vasten sekä issuer ja audience; IdP on auktoriteetti vain DNS:n kautta vahvistetuille verkkotunnuksille — väite mistä tahansa muusta sähköpostista ei koskaan luo istuntoa; OIDC client secret on salattu levossa; jokainen SSO-kirjautuminen tallentuu tiimin auditointilokiin. Paketti-, verkkotunnus- ja määritystarkistukset valvotaan palvelinpuolella sekä kirjautumisen aloituksessa että callbackissa.