
チーム監査ログ
チーム監査ログの記録内容、エクスポート可能なユーザー、および利用可能なプランについて。
チームの監査ログ
InterMIND は、チーム内のセキュリティに関連する操作の監査トレイルを保持します。すべてのイベントには、実行者、タイムスタンプ、影響を受けた対象が記録され、管理者は「誰が何を、いつ行ったか」を確認できます。内部レビューやコンプライアンス調査への回答にも活用できます。
利用可能なプラン: Pro、Business、Enterprise プラン。チームのオーナーと管理者のみがログをエクスポートできます。
記録される内容
| イベント | 記録される詳細 |
|---|---|
| サインイン / サインアウト | 認証方法:SSO、Google/Microsoft アカウント、メールコード、またはモバイル |
| メンバーが参加 | 招待リンクまたは指定のメール招待経由 |
| メンバーが削除 | 自主退会を含む |
| ロールの変更 | 変更前と変更後のロール、変更者 |
| 招待の作成 | 招待先のメールアドレス |
| 招待の取り消し | 取り消された招待 |
| チーム設定の変更 | 変更されたフィールド |
| プランの変更 | 新しいプランとシート数(課金システムにより記録) |
監査ログの書き込みは、記録対象の操作をブロックすることはありません。記録であり、ゲートではありません。
ログのエクスポート
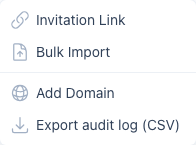
- Users ページを開きます(オーナーまたは管理者ロールが必要です)。
- Invite Users ドロップダウン → Export audit log (CSV) をクリックします。
エクスポートはデフォルトで過去90日間を対象とし、リクエストにより最大1年間まで可能です(エクスポートURLに ?days=366 を指定)。各CSV行には、タイムスタンプ、アクション、実行者IDとメールアドレス、対象ID、およびイベントメタデータを含む詳細列が含まれます。?format=json を指定するとJSON形式も利用可能です。
監査ログとSSO
チームでシングルサインオンを使用している場合、SSOによるサインインはすべて auth.login として、認証方法 sso とともに監査ログに記録されます。SSO自体は Business/Enterprise の機能ですが、監査ログは Pro プランから利用可能です。