
Logi audytowe zespołu
Dziennik audytu zespołu
InterMIND prowadzi dziennik audytu działań związanych z bezpieczeństwem w Twoim zespole. Każde zdarzenie jest rejestrowane wraz z informacją o podmiocie wykonującym czynność, sygnaturą czasową i obiektem docelowym, którego dotyczyło zdarzenie, aby administrator mógł odpowiedzieć na pytanie „kto, co i kiedy zrobił” — na potrzeby wewnętrznego przeglądu lub kwestionariusza zgodności.
Dostępność: Plany Pro, Business i Enterprise. Tylko właściciele i administratorzy zespołu mogą eksportować dziennik.
Co jest rejestrowane
| Zdarzenie | Zarejestrowane szczegóły |
|---|---|
| Logowanie / wylogowanie | Metoda: SSO, konto Google/Microsoft, kod e-mail lub telefon komórkowy |
| Dołączenie członka | Przez link zaproszeniowy lub imienne zaproszenie e-mail |
| Usunięcie członka | W tym dobrowolne opuszczenie zespołu |
| Zmiana roli | Poprzednia i nowa rola, kto ją zmienił |
| Utworzenie zaproszenia | Zaproszony adres e-mail |
| Cofnięcie zaproszenia | Które zaproszenie |
| Zmiana ustawień zespołu | Które pola zostały zmienione |
| Zmiana planu | Nowy plan i liczba miejsc (rejestrowane przez system rozliczeń) |
Zapisy w dzienniku audytu nigdy nie blokują akcji, którą dokumentują — są zapisem, a nie bramką.
Eksportowanie dziennika
- Otwórz stronę Użytkownicy (musisz mieć rolę właściciela lub administratora).
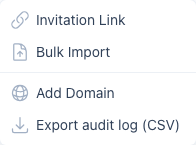
- Kliknij menu rozwijane Zaproś użytkowników → Eksportuj dziennik audytu (CSV).
Eksport domyślnie obejmuje ostatnie 90 dni i do jednego roku na żądanie (?days=366 w adresie URL eksportu). Każdy wiersz pliku CSV zawiera sygnaturę czasową, akcję, identyfikator podmiotu i adres e-mail, identyfikator obiektu docelowego oraz kolumnę szczegółów z metadanymi zdarzenia. Format JSON jest dostępny z ?format=json.
Dziennik audytu i SSO
Jeśli Twój zespół korzysta z Single Sign-On, każde logowanie przez SSO trafia do dziennika audytu jako auth.login z metodą sso — samo SSO to funkcja planów Business/Enterprise, podczas gdy dziennik audytu jest dostępny od planu Pro.