
Log Audit Tim
Log Audit Tim
InterMIND menyimpan jejak audit tindakan terkait keamanan di tim Anda. Setiap peristiwa dicatat bersama aktor, stempel waktu, dan target yang terdampak, sehingga admin dapat menjawab "siapa melakukan apa, dan kapan" — untuk tinjauan internal atau kuesioner kepatuhan.
Ketersediaan: Paket Pro, Business, dan Enterprise. Hanya pemilik dan admin tim yang dapat mengekspor log.
Apa yang dicatat
| Peristiwa | Detail yang direkam |
|---|---|
| Masuk / keluar | Metode: SSO, akun Google/Microsoft, kode email, atau seluler |
| Anggota bergabung | Melalui tautan undangan atau undangan email bernama |
| Anggota dihapus | Termasuk keluar sendiri |
| Peran diubah | Peran lama dan baru, siapa yang mengubahnya |
| Undangan dibuat | Alamat email yang diundang |
| Undangan dicabut | Undangan mana |
| Pengaturan tim diubah | Field mana yang diubah |
| Paket diubah | Paket baru dan jumlah kursi (dicatat oleh sistem penagihan) |
Penulisan audit tidak pernah memblokir tindakan yang didokumentasikannya — ini bersifat catatan, bukan gerbang.
Mengekspor log
- Buka halaman Users (Anda memerlukan peran pemilik atau admin).
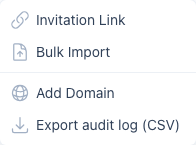
- Klik dropdown Invite Users → Export audit log (CSV).
Ekspor mencakup 90 hari terakhir secara default dan hingga satu tahun atas permintaan (?days=366 pada URL ekspor). Setiap baris CSV berisi stempel waktu, tindakan, id aktor dan email, id target, serta kolom detail dengan metadata peristiwa. Format JSON tersedia dengan ?format=json.
Log audit dan SSO
Jika tim Anda menggunakan Single Sign-On, setiap masuk SSO akan masuk ke log audit sebagai auth.login dengan metode sso — SSO itu sendiri adalah fitur Business/Enterprise, sementara log audit tersedia mulai dari paket Pro.