
Configuration SSO
Configuration du SSO
Ce guide s'adresse à l'administrateur informatique connectant un fournisseur d'identité d'entreprise (IdP) à InterMIND. Après la configuration, les membres se connectent depuis la page de login habituelle : Se connecter avec SSO → e-mail professionnel → votre IdP → retour sur InterMIND. Pour un aperçu non technique, consultez la page de la fonctionnalité Single Sign-On.
Disponible sur : les offres Business et Enterprise Configuré par : le propriétaire de l'équipe ou un administrateur Protocole : OpenID Connect (OIDC) uniquement. SAML 2.0 n'est pas proposé — Okta, Microsoft Entra ID et Google Workspace prennent tous en charge OIDC.
Prérequis
- Un domaine vérifié — vérifiez d'abord votre domaine e-mail via un enregistrement DNS TXT (voir Gestion des domaines). La connexion SSO n'accepte que les comptes dont le domaine e-mail a été vérifié par votre équipe ; il s'agit de la limite du tenant.
- Un IdP prenant en charge OIDC avec découverte — il doit servir
/.well-known/openid-configurationsous l'Issuer URL. Okta, Microsoft Entra ID et Google le font tous.
Ce qu'il faut enregistrer dans votre IdP
Créez une OIDC Web Application dans votre IdP avec :
| Paramètre | Valeur |
|---|---|
| Redirect URI (callback) | https://intermind.com/api/auth/sso/callback — également affichée dans la carte SSO après avoir sélectionné OIDC |
| Grant type | Authorization Code (PKCE S256 est utilisé automatiquement) |
| Scopes | openid email profile |
Le ID token que votre IdP émet doit inclure l'email de l'utilisateur, et le domaine de l'e-mail doit faire partie de vos domaines vérifiés — sinon la connexion est refusée.
Remplissez ensuite la carte SSO sur la page Integrations :
| Champ | Ce qu'il faut coller |
|---|---|
| Nom affiché | N'importe quel libellé que vos membres reconnaîtront |
| Issuer URL | L'émetteur de votre IdP — l'URL qui sert /.well-known/openid-configuration |
| Authorization URL | Le authorization_endpoint de ce document de découverte |
| Client ID / Client Secret | De l'application que vous avez enregistrée |
Le client secret est chiffré au repos et n'est jamais renvoyé au navigateur après l'enregistrement.
Okta
- Console d'administration → Applications → Create App Integration → méthode de connexion OIDC, type d'application Web Application
- Sign-in redirect URI :
https://intermind.com/api/auth/sso/callback - Attribuez les utilisateurs ou les groupes qui doivent avoir accès
- Copiez le Client ID et le Client Secret
- Dans InterMIND : Issuer URL = l'URL de votre organisation Okta (par ex.
https://acme.okta.com, ou l'émetteur de votre serveur d'autorisation tel quehttps://acme.okta.com/oauth2/defaultsi vous en utilisez un) ; Authorization URL = leauthorization_endpointde<issuer>/.well-known/openid-configuration
Microsoft Entra ID (Azure AD)
- Centre d'administration Entra → App registrations → New registration
- Plateforme Web, redirect URI
https://intermind.com/api/auth/sso/callback - Certificates & secrets → New client secret — copiez immédiatement la Value du secret
- Client ID = l'Application (client) ID sur la page Overview
- Assurez-vous que l'ID token porte l'e-mail de l'utilisateur : Token configuration → Add optional claim → ID → email
- Dans InterMIND : Issuer URL =
https://login.microsoftonline.com/<tenant-id>/v2.0; Authorization URL =https://login.microsoftonline.com/<tenant-id>/oauth2/v2.0/authorize
Google Workspace
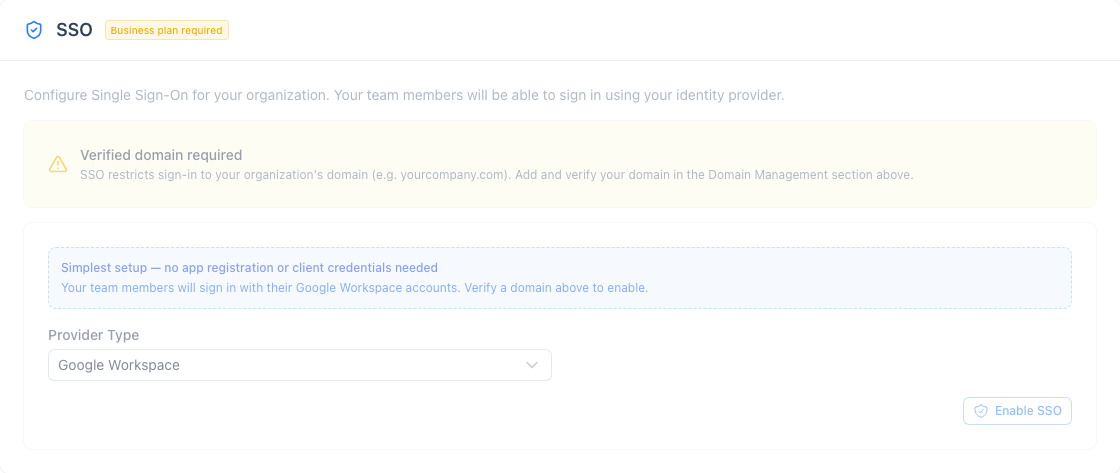
Aucune inscription d'application nécessaire. Dans la carte SSO, choisissez le type de fournisseur Google Workspace et enregistrez — les membres de vos domaines vérifiés se connectent avec leur compte Google et rejoignent votre équipe automatiquement. (Google peut également être connecté en tant que fournisseur OIDC générique avec l'émetteur https://accounts.google.com si vous préférez des identifiants client explicites.)
Tester la connexion
- Ouvrez la page de login dans une fenêtre privée/incognito
- Cliquez sur Se connecter avec SSO et saisissez un e-mail professionnel sur votre domaine vérifié
- Vous êtes redirigé vers votre IdP ; après l'authentification, vous arrivez sur InterMIND connecté
- La connexion est consignée dans le journal d'audit de l'équipe (exportable depuis la page Users) en tant que
auth.loginavec la méthodesso
Dépannage
| Symptôme | Cause |
|---|---|
| « SSO is not configured » après avoir saisi l'e-mail | Aucune configuration SSO activée ne correspond à ce domaine e-mail — vérifiez que le domaine est vérifié et que la carte SSO est enregistrée |
SSO login is not available: plan | L'offre de l'équipe n'inclut plus SSO |
SSO login is not available: domain-not-verified | Le domaine est toujours en attente de vérification DNS |
SSO login is not available: config-incomplete | Client ID ou Client Secret manquant — réenregistrez la carte SSO |
SSO login is not available: type-unsupported | Le type de fournisseur stocké n'est pas implémenté par le flux de connexion — supprimez la configuration SSO et créez-la à nouveau en tant qu'OIDC ou Google Workspace |
SSO IdP discovery failed | L'Issuer URL est incorrecte ou ne sert pas /.well-known/openid-configuration |
| « login session expired, start again » | Plus de 5 minutes se sont écoulées entre le début de la connexion et le rappel de l'IdP |
| Connexion refusée après la redirection de l'IdP | L'IdP a renvoyé un e-mail hors de vos domaines vérifiés, ou aucune claim email (Entra : ajoutez la claim d'e-mail facultative) |
Propriétés de sécurité
Pour les questionnaires de sécurité : le flux SSO utilise un Authorization Code avec PKCE (S256), state et nonce ; la signature de l'ID token est validée par rapport au JWKS de l'IdP, ainsi que l'émetteur et l'audience ; l'IdP fait autorité uniquement pour les domaines vérifiés via DNS — une assertion pour tout autre e-mail ne produit jamais de session ; le OIDC client secret est chiffré au repos ; chaque connexion SSO est consignée dans le journal d'audit de l'équipe. Les restrictions de plan, de domaine et de configuration sont appliquées côté serveur à la fois au début de la connexion et lors du rappel.
Intégrations
Calendrier, Slack, Telegram, clés API et assistants IA pour votre compte ; synchronisation d'annuaire, gestion de domaine et SSO pour votre équipe.
Telegram
Transférez les messages au bot InterMIND, reproduisez les groupes Telegram dans les canaux, et acheminez les conversations vers votre boîte de réception.