
Log Audit Pasukan
Log Audit Pasukan
InterMIND menyimpan jejak audit bagi tindakan yang berkaitan dengan keselamatan dalam pasukan anda. Setiap peristiwa direkodkan bersama pelaku, cap masa, dan sasaran yang terjejas, supaya pentadbir dapat menjawab "siapa melakukan apa, dan bila" — untuk semakan dalaman atau soal selidik compliance.
Ketersediaan: Pelan Pro, Business, dan Enterprise. Hanya pemilik dan pentadbir pasukan boleh mengeksport log ini.
Apa yang direkodkan
| Peristiwa | Butiran yang dirakam |
|---|---|
| Log masuk / log keluar | Kaedah: SSO, akaun Google/Microsoft, kod e-mel, atau mudah alih |
| Ahli menyertai | Melalui pautan jemputan atau jemputan e-mel yang dinamakan |
| Ahli dikeluarkan | Termasuk keluar atas kehendak sendiri |
| Peranan diubah | Peranan sebelumnya dan yang baharu, serta siapa yang mengubahnya |
| Jemputan dibuat | Alamat e-mel yang dijemput |
| Jemputan dibatalkan | Jemputan yang mana |
| Tetapan pasukan diubah | Medan yang diubah |
| Pelan diubah | Pelan baharu dan bilangan kerusi (direkodkan oleh sistem pengebilan) |
Penulisan audit tidak sekali-kali menghalang tindakan yang didokumenkannya — ia adalah rekod, bukan pintu masuk.
Mengeksport log
- Buka halaman Users (anda memerlukan peranan pemilik atau pentadbir).
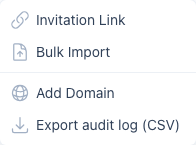
- Klik menu lungsur Invite Users → Export audit log (CSV).
Eksport meliputi 90 hari terakhir secara lalai dan sehingga satu tahun apabila diminta (?days=366 pada URL eksport). Setiap baris CSV mengandungi cap masa, tindakan, id dan e-mel pelaku, id sasaran, serta lajur butiran dengan metadata peristiwa. Format JSON tersedia dengan ?format=json.
Log audit dan SSO
Jika pasukan anda menggunakan Single Sign-On, setiap log masuk SSO akan tercatat dalam log audit sebagai auth.login dengan kaedah sso — SSO itu sendiri ialah ciri Business/Enterprise, manakala log audit tersedia mulai pelan Pro.