
Log de auditoria da equipe
Log de auditoria da equipe
A InterMIND mantém um registro de auditoria das ações relevantes para a segurança em sua equipe. Todo evento é registrado com o ator, o carimbo de data/hora e o alvo afetado, para que um administrador possa responder "quem fez o quê, e quando" — para revisão interna ou um questionário de conformidade.
Disponibilidade: Planos Pro, Business e Enterprise. Apenas proprietários e administradores da equipe podem exportar o log.
O que é registrado
| Evento | Detalhes capturados |
|---|---|
| Entrada / saída | Método: SSO, conta Google/Microsoft, código por e-mail ou celular |
| Membro ingressou | Por link de convite ou convite por e-mail nominal |
| Membro removido | Incluindo saída voluntária |
| Função alterada | Função anterior e nova, quem a alterou |
| Convite criado | Endereço de e-mail convidado |
| Convite revogado | Qual convite |
| Configurações da equipe alteradas | Quais campos foram alterados |
| Plano alterado | Novo plano e número de assentos (registrado pelo sistema de cobrança) |
Os registros de auditoria nunca bloqueiam a ação que documentam — são um registro, não um bloqueio.
Exportando o log
- Abra a página Usuários (você precisa da função de proprietário ou administrador).
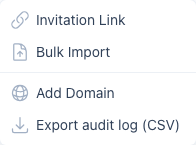
- Clique no menu suspenso Convidar Usuários → Exportar log de auditoria (CSV).
A exportação abrange os últimos 90 dias por padrão e até um ano mediante solicitação (?days=366 na URL de exportação). Cada linha do CSV contém o carimbo de data/hora, a ação, o ID e o e-mail do ator, o ID do alvo e uma coluna de detalhes com os metadados do evento. Um formato JSON está disponível com ?format=json.
Log de auditoria e SSO
Se sua equipe usa Single Sign-On, cada entrada via SSO chega ao log de auditoria como auth.login com o método sso — o próprio SSO é um recurso dos planos Business/Enterprise, enquanto o log de auditoria está disponível a partir do plano Pro.