
Revisjonslogg for teamet
Teamets revisjonslogg
InterMIND fører et revisjonsspor over sikkerhetsrelevante handlinger i teamet ditt. Hver hendelse registreres med aktør, tidspunkt og berørt mål, slik at en administrator kan svare på «hvem gjorde hva, og når» – til intern gjennomgang eller et Compliance-spørreskjema.
Tilgjengelighet: Pro-, Business- og Enterprise-abonnementene. Bare teamets eiere og administratorer kan eksportere loggen.
Hva som registreres
| Hendelse | Detaljer som registreres |
|---|---|
| Pålogging / avlogging | Metode: SSO, Google-/Microsoft-konto, e-postkode eller mobil |
| Medlem ble med | Via invitasjonslenke eller en navngitt e-postinvitasjon |
| Medlem fjernet | Inkludert at medlemmet forlater teamet selv |
| Rolle endret | Forrige og ny rolle, hvem som endret den |
| Invitasjon opprettet | Invitert e-postadresse |
| Invitasjon trukket tilbake | Hvilken invitasjon |
| Teaminnstillinger endret | Hvilke felt som ble endret |
| Abonnement endret | Nytt abonnement og antall seter (registreres av faktureringssystemet) |
Revisjonsskrivinger blokkerer aldri handlingen de dokumenterer – de er en registrering, ikke en port.
Eksportere loggen
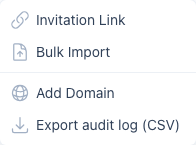
- Åpne siden Users (du må ha rollen eier eller administrator).
- Klikk på nedtrekksmenyen Invite Users → Export audit log (CSV).
Eksporten dekker de siste 90 dagene som standard og opptil ett år på forespørsel (?days=366 på eksport-URL-en). Hver CSV-rad inneholder tidspunkt, handling, aktørens id og e-postadresse, målets id og en detaljkolonne med hendelsens metadata. Et JSON-format er tilgjengelig med ?format=json.
Revisjonslogg og SSO
Hvis teamet ditt bruker Single Sign-On, havner hver SSO-pålogging i revisjonsloggen som auth.login med metoden sso – SSO i seg selv er en Business-/Enterprise-funksjon, mens revisjonsloggen er tilgjengelig fra og med Pro-abonnementet.