
Журнал аудиту команди
Журнал аудиту команди
InterMIND веде журнал аудиту дій, пов'язаних із безпекою, у вашій команді. Кожна подія фіксується з зазначенням виконавця, відмітки часу та об'єкта дії, щоб адміністратор міг відповісти на запитання «хто, що й коли зробив» — для внутрішнього перегляду або анкети щодо комплаєнсу.
Доступність: плани Pro, Business та Enterprise. Експортувати журнал можуть лише власники та адміністратори команди.
Що фіксується
| Подія | Зафіксовані деталі |
|---|---|
| Вхід / вихід із системи | Спосіб: SSO, обліковий запис Google/Microsoft, код через електронну пошту або мобільний пристрій |
| Приєднання учасника | Через посилання-запрошення або іменне запрошення на електронну пошту |
| Видалення учасника | Включно з самостійним виходом |
| Зміна ролі | Попередня та нова роль, хто її змінив |
| Створення запрошення | Запрошена адреса електронної пошти |
| Скасування запрошення | Яке саме запрошення |
| Зміна налаштувань команди | Які поля було змінено |
| Зміна плану | Новий план та кількість місць (фіксується системою білінгу) |
Записи аудиту ніколи не блокують дію, яку вони фіксують — це запис, а не бар'єр.
Експорт журналу
- Відкрийте сторінку Користувачі (потрібна роль власника або адміністратора).
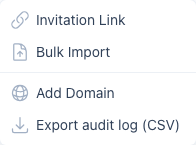
- Натисніть на спадне меню Запросити користувачів → Експортувати журнал аудиту (CSV).
Експорт за замовчуванням охоплює останні 90 днів, а на запит — до одного року (?days=366 в URL-адресі експорту). Кожен рядок CSV містить відмітку часу, дію, id та email виконавця, id об'єкта, а також колонку деталей із метаданими події. Формат JSON доступний через ?format=json.
Журнал аудиту та SSO
Якщо ваша команда використовує Single Sign-On, кожен вхід через SSO потрапляє в журнал аудиту як auth.login з методом sso — SSO сам собі є функцією планів Business/Enterprise, тоді як журнал аудиту доступний починаючи з плану Pro.