
Teamets granskningslogg
Teamets granskningslogg
InterMIND för en granskningslogg över säkerhetsrelevanta åtgärder i ditt team. Varje händelse registreras med vem som utförde den, tidpunkt och berört objekt, så att en admin kan svara på "vem gjorde vad, och när" – för intern granskning eller ett Compliance-frågeformulär.
Tillgänglighet: Pro-, Business- och Enterprise-planerna. Endast teamets ägare och admins kan exportera loggen.
Vad som registreras
| Händelse | Registrerade uppgifter |
|---|---|
| Inloggning / utloggning | Metod: SSO, Google-/Microsoft-konto, e-postkod eller mobil |
| Medlem har anslutit | Via inbjudningslänk eller en personlig e-postinbjudan |
| Medlem borttagen | Inklusive att medlemmen lämnar teamet själv |
| Roll ändrad | Tidigare och ny roll, vem som ändrade den |
| Inbjudan skapad | Inbjuden e-postadress |
| Inbjudan återkallad | Vilken inbjudan |
| Teaminställningar ändrade | Vilka fält som ändrades |
| Plan ändrad | Ny plan och antal platser (registreras av faktureringssystemet) |
Granskningsloggningen blockerar aldrig den åtgärd den dokumenterar – den är ett register, inte en spärr.
Exportera loggen
- Öppna sidan Users (du behöver rollen ägare eller admin).
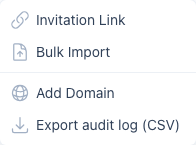
- Klicka på rullgardinsmenyn Invite Users → Export audit log (CSV).
Exporten omfattar som standard de senaste 90 dagarna och upp till ett år på begäran (?days=366 i export-URL:en). Varje CSV-rad innehåller tidpunkt, åtgärd, aktörens id och e-postadress, målets id samt en detaljkolumn med händelsens metadata. Formatet JSON finns med ?format=json.
Granskningsloggen och SSO
Om ditt team använder Single Sign-On registreras varje SSO-inloggning i granskningsloggen som auth.login med metoden sso – SSO i sig är en funktion i Business och Enterprise, medan granskningsloggen finns från och med planen Pro.