
SSO nustatymas
SSO sąranka
Šis vadovas skirtas IT administratoriui, kuris prijungia įmonės tapatybės teikėją (IdP) prie InterMIND. Po sąrankos nariai prisijungia iš įprasto prisijungimo puslapio: Sign in with SSO → darbo el. paštas → jūsų IdP → atgal į InterMIND. Netechninę apžvalgą rasite vieningo prisijungimo (SSO) funkcijos puslapyje.
Galima planuose: Business ir Enterprise Konfigūruoja: komandos savininkas arba administratorius Protokolas: tik OpenID Connect (OIDC). SAML 2.0 nepalaikomas – Okta, Microsoft Entra ID ir Google Workspace palaiko OIDC.
Išankstinės sąlygos
- Patvirtintas domenas – pirmiausia patvirtinkite savo el. pašto domeną per DNS TXT įrašą (žr. Domenų valdymas). SSO prisijungimas priima tik tas paskyras, kurių el. pašto domeną jūsų komanda yra patvirtinusi; tai yra nuomotojo (tenant) riba.
- IdP, palaikantis OIDC su discovery – po Issuer URL jis turi pateikti
/.well-known/openid-configuration. Okta, Microsoft Entra ID ir Google tai daro.
Ką užregistruoti savo IdP
Savo IdP sukurkite OIDC Web Application su šiais nustatymais:
| Nustatymas | Reikšmė |
|---|---|
| Redirect URI (callback) | https://intermind.com/api/auth/sso/callback – taip pat rodomas SSO kortelėje pasirinkus OIDC |
| Grant type | Authorization Code (PKCE S256 naudojamas automatiškai) |
| Scopes | openid email profile |
Jūsų IdP išduodamame ID token turi būti naudotojo email, o el. pašto domenas turi būti vienas iš jūsų patvirtintų domenų – kitaip prisijungimas atmetamas.
Tada užpildykite kortelę SSO puslapyje Integrations:
| Laukas | Ką įklijuoti |
|---|---|
| Display Name | Bet koks pavadinimas, kurį atpažins jūsų nariai |
| Issuer URL | Jūsų IdP issuer – URL, kuriuo pateikiamas /.well-known/openid-configuration |
| Authorization URL | authorization_endpoint iš to discovery dokumento |
| Client ID / Client Secret | Iš jūsų užregistruotos programos |
Client secret saugomas užšifruotas ir po išsaugojimo niekada negrąžinamas į naršyklę.
Okta
- Admin console → Applications → Create App Integration → prisijungimo metodas OIDC, programos tipas Web Application
- Sign-in redirect URI:
https://intermind.com/api/auth/sso/callback - Priskirkite naudotojus arba grupes, kurie turi turėti prieigą
- Nukopijuokite Client ID ir Client Secret
- InterMIND: Issuer URL = jūsų Okta org URL (pvz.,
https://acme.okta.com, arba jūsų authorization server issuer, pavyzdžiui,https://acme.okta.com/oauth2/default, jei jį naudojate); Authorization URL =authorization_endpointiš<issuer>/.well-known/openid-configuration
Microsoft Entra ID (Azure AD)
- Entra admin center → App registrations → New registration
- Platform Web, redirect URI
https://intermind.com/api/auth/sso/callback - Certificates & secrets → New client secret – iškart nukopijuokite secret Value
- Client ID = Application (client) ID puslapyje Overview
- Įsitikinkite, kad ID token yra naudotojo el. paštas: Token configuration → Add optional claim → ID → email
- InterMIND: Issuer URL =
https://login.microsoftonline.com/<tenant-id>/v2.0; Authorization URL =https://login.microsoftonline.com/<tenant-id>/oauth2/v2.0/authorize
Google Workspace
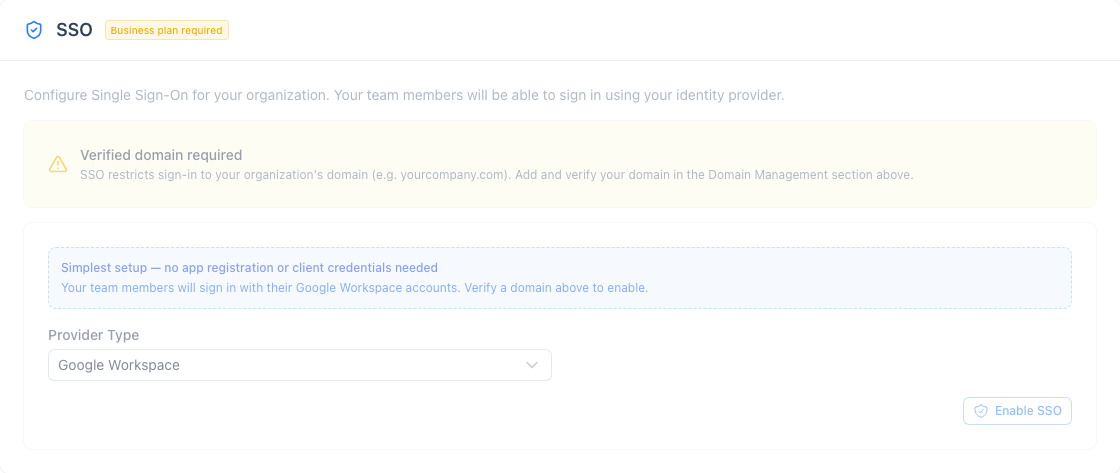
Programos registruoti nereikia. SSO kortelėje pasirinkite teikėjo tipą Google Workspace ir išsaugokite – nariai iš jūsų patvirtintų domenų prisijungia su savo Google paskyra ir automatiškai prisijungia prie jūsų komandos. (Jei norite aiškių client credentials, Google taip pat galima prijungti kaip bendrą OIDC teikėją su issuer https://accounts.google.com.)
Ryšio patikra
- Atidarykite prisijungimo puslapį privačiame / inkognito lange
- Spustelėkite Sign in with SSO ir įveskite darbo el. paštą iš savo patvirtinto domeno
- Būsite nukreipti į savo IdP; po autentifikacijos grįšite į InterMIND jau prisijungę
- Prisijungimas įrašomas komandos audito žurnale (eksportuojamame iš puslapio Users) kaip
auth.loginsu metodusso
Trikčių šalinimas
| Požymis | Priežastis |
|---|---|
| „SSO is not configured“ įvedus el. paštą | Nėra įjungtos SSO konfigūracijos, atitinkančios šį el. pašto domeną – patikrinkite, ar domenas patvirtintas ir ar SSO kortelė išsaugota |
SSO login is not available: plan | Komandos plane SSO nebėra |
SSO login is not available: domain-not-verified | Domenas vis dar laukia DNS patvirtinimo |
SSO login is not available: config-incomplete | Trūksta Client ID arba Client Secret – dar kartą išsaugokite SSO kortelę |
SSO login is not available: type-unsupported | Išsaugotas teikėjo tipas nėra tas, kurį palaiko prisijungimo srautas – ištrinkite SSO konfigūraciją ir sukurkite ją iš naujo kaip OIDC arba Google Workspace |
SSO IdP discovery failed | Issuer URL neteisingas arba juo nepateikiamas /.well-known/openid-configuration |
| „login session expired, start again“ | Nuo prisijungimo pradžios iki IdP callback praėjo daugiau nei 5 minutės |
| Prisijungimas atmestas IdP nukreipus atgal | IdP grąžino el. paštą už jūsų patvirtintų domenų ribų arba iš viso negrąžino email claim (Entra: pridėkite pasirinktinį el. pašto claim) |
Saugumo savybės
Saugumo klausimynams: SSO srautas yra Authorization Code su PKCE (S256), state ir nonce; ID token parašas tikrinamas pagal IdP JWKS, kartu tikrinami issuer ir audience; IdP yra autoritetingas tik domenams, patvirtintiems per DNS – bet kurio kito el. pašto tvirtinimas niekada nesukuria sesijos; OIDC client secret yra užšifruotas saugojimo metu; kiekvienas SSO prisijungimas patenka į komandos audito žurnalą. Plano, domeno ir konfigūracijos apribojimai užtikrinami serverio pusėje tiek prisijungimo pradžioje, tiek callback metu.