
Csapati auditnapló
Csapat auditnaplója
Az InterMIND auditnaplót vezet a csapatában végrehajtott, biztonság szempontjából releváns műveletekről. Minden eseményhez rögzítjük a végrehajtót, az időbélyeget és az érintett célt, így egy adminisztrátor meg tudja válaszolni a „ki mit csinált, és mikor” kérdést – belső ellenőrzéshez vagy egy compliance-kérdőívhez.
Elérhetőség: Pro, Business és Enterprise csomagok. A naplót csak a csapat tulajdonosai és adminisztrátorai exportálhatják.
Mit rögzítünk
| Esemény | Rögzített részletek |
|---|---|
| Bejelentkezés / kijelentkezés | Módszer: SSO, Google/Microsoft-fiók, e-mailes kód vagy mobil |
| Tag csatlakozott | Meghívó linken vagy névre szóló e-mailes meghívón keresztül |
| Tag eltávolítva | Beleértve az önkéntes kilépést is |
| Szerepkör módosítva | Korábbi és új szerepkör, ki módosította |
| Meghívó létrehozva | A meghívott e-mail-címe |
| Meghívó visszavonva | Melyik meghívó |
| Csapatbeállítások módosítva | Mely mezők változtak |
| Csomag módosítva | Új csomag és a helyek száma (a számlázási rendszer rögzíti) |
Az auditnapló írása soha nem akadályozza meg a dokumentált műveletet – nyilvántartás, nem kapu.
A napló exportálása
- Nyissa meg a Felhasználók oldalt (tulajdonosi vagy adminisztrátori szerepkör szükséges).
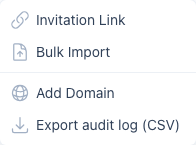
- Kattintson a Felhasználók meghívása legördülő menüre → Auditnapló exportálása (CSV).
Az export alapértelmezés szerint az elmúlt 90 napot tartalmazza, kérésre legfeljebb egy évet (?days=366 az export URL-en). Minden CSV-sor tartalmazza az időbélyeget, a műveletet, a végrehajtó azonosítóját és e-mail-címét, a cél azonosítóját, valamint egy részletek oszlopot az esemény metaadataival. JSON formátum is elérhető a ?format=json paraméterrel.
Auditnapló és SSO
Ha a csapata használja az egyszeri bejelentkezést (Single Sign-On), minden SSO-bejelentkezés auth.login néven kerül az auditnaplóba, sso móddal – maga az SSO Business/Enterprise funkció, míg az auditnapló a Pro csomagtól érhető el.