
Team-auditlog
Team-auditlog
InterMIND fører en auditlog over sikkerhedsrelevante handlinger i dit team. Hver hændelse registreres med aktør, tidsstempel og berørt mål, så en admin kan svare på "hvem gjorde hvad, og hvornår" – til intern gennemgang eller et Compliance-spørgeskema.
Tilgængelighed: Pro-, Business- og Enterprise-abonnementer. Kun teamets ejere og admins kan eksportere loggen.
Hvad der registreres
| Hændelse | Registrerede detaljer |
|---|---|
| Log ind / log ud | Metode: SSO, Google-/Microsoft-konto, e-mailkode eller mobil |
| Medlem tilsluttet | Via invitationslink eller en navngiven e-mailinvitation |
| Medlem fjernet | Herunder når medlemmet selv forlader teamet |
| Rolle ændret | Tidligere og ny rolle, og hvem der ændrede den |
| Invitation oprettet | Inviteret e-mailadresse |
| Invitation tilbagekaldt | Hvilken invitation |
| Teamindstillinger ændret | Hvilke felter der blev ændret |
| Abonnement ændret | Nyt abonnement og antal pladser (registreres af faktureringssystemet) |
Auditskrivninger blokerer aldrig den handling, de dokumenterer – de er en registrering, ikke en port.
Eksport af loggen
- Åbn siden Users (du skal have rollen som ejer eller admin).
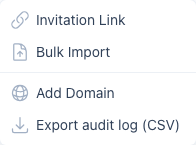
- Klik på rullemenuen Invite Users → Export audit log (CSV).
Eksporten dækker som standard de seneste 90 dage og op til et år efter anmodning (?days=366 på eksport-URL'en). Hver CSV-række indeholder tidsstempel, handling, aktørens id og e-mail, målets id samt en detaljekolonne med hændelsens metadata. Et JSON-format er tilgængeligt med ?format=json.
Auditlog og SSO
Hvis dit team bruger Single Sign-On, havner hver SSO-login i auditloggen som auth.login med metoden sso – SSO i sig selv er en Business-/Enterprise-funktion, mens auditloggen er tilgængelig fra og med Pro-abonnementet.