
Ekip Denetim Günlüğü
Ekip Denetim Günlüğü
InterMIND, ekibinizdeki güvenlikle ilgili eylemlerin bir denetim izini tutar. Her olay, eylemi gerçekleştiren kişi, zaman damgası ve etkilenen hedefle birlikte kaydedilir; böylece bir yönetici, dahili inceleme veya bir uyumluluk anketi için "kim, ne yaptı ve ne zaman" sorusunu yanıtlayabilir.
Kullanılabilirlik: Pro, Business ve Enterprise planları. Sadece ekip sahipleri ve yöneticileri günlüğü dışa aktarabilir.
Neler kaydedilir
| Olay | Yakalanan ayrıntılar |
|---|---|
| Giriş / Çıkış | Yöntem: SSO, Google/Microsoft hesabı, e-posta kodu veya mobil |
| Üye katıldı | Davet bağlantısı veya adlandırılmış e-posta daveti yoluyla |
| Üye kaldırıldı | Kendi isteğiyle ayrılma dahil |
| Rol değiştirildi | Önceki ve yeni rol, kimin değiştirdiği |
| Davet oluşturuldu | Davet edilen e-posta adresi |
| Davet iptal edildi | Hangi davet |
| Ekip ayarları değişti | Hangi alanların değiştirildiği |
| Plan değişti | Yeni plan ve koltuk sayısı (faturalandırma sistemi tarafından kaydedilir) |
Denetim kayıtları, belgeledikleri eylemi asla engellemez — bunlar bir engel değil, bir kayıttır.
Günlüğü dışa aktarma
- Kullanıcılar sayfasını açın (sahip veya yönetici rolüne ihtiyacınız vardır).
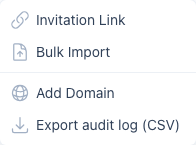
- Kullanıcıları Davet Et açılır menüsüne tıklayın → Denetim Günlüğünü Dışa Aktar (CSV).
Dışa aktarma işlemi varsayılan olarak son 90 günü kapsar ve talep üzerine bir yıla kadar uzatılabilir (dışa aktarma URL'sinde ?days=366). Her CSV satırı; zaman damgasını, eylemi, eylemi gerçekleştirenin kimliğini ve e-postasını, hedef kimliğini ve olay meta verilerini içeren bir ayrıntılar sütununu taşır. ?format=json ile bir JSON formatı da kullanılabilir.
Denetim günlüğü ve SSO
Ekibiniz Çoklu Oturum Açma kullanıyorsa, her SSO girişi denetim günlüğüne auth.login olarak ve sso yöntemiyle kaydedilir — SSO'nun kendisi bir Business/Enterprise özelliğiyken, denetim günlüğü Pro planından itibaren kullanılabilir.