
บันทึกการตรวจสอบของทีม
บันทึกการตรวจสอบของทีม (Audit Log)
InterMIND เก็บบันทึกการตรวจสอบ (audit trail) ของการดำเนินการที่เกี่ยวข้องกับความปลอดภัยในทีมของคุณ ทุกเหตุการณ์จะถูกบันทึกพร้อมผู้ดำเนินการ เวลา และเป้าหมายที่ได้รับผลกระทบ ผู้ดูแลระบบจึงสามารถตอบได้ว่า "ใครทำอะไร และเมื่อไร" ไม่ว่าจะเพื่อการตรวจสอบภายในหรือแบบสอบถามด้านการ合规
การใช้งาน: แพ็กเกจ Pro, Business และ Enterprise เฉพาะเจ้าของและผู้ดูแลระบบ (admin) ของทีมเท่านั้นที่ส่งออกบันทึกได้
สิ่งที่ถูกบันทึก
| เหตุการณ์ | รายละเอียดที่บันทึก |
|---|---|
| เข้าสู่ระบบ / ออกจากระบบ | วิธีการ: SSO, บัญชี Google/Microsoft, รหัสทางอีเมล หรือมือถือ |
| สมาชิกเข้าร่วม | ผ่านลิงก์เชิญหรือคำเชิญทางอีเมลที่ระบุชื่อ |
| สมาชิกถูกนำออก | รวมถึงการออกจากทีมด้วยตนเอง |
| เปลี่ยนบทบาท | บทบาทก่อนหน้าและบทบาทใหม่ รวมถึงผู้ที่เปลี่ยน |
| สร้างคำเชิญ | ที่อยู่อีเมลที่ได้รับเชิญ |
| เพิกถอนคำเชิญ | คำเชิญที่ถูกเพิกถอน |
| เปลี่ยนการตั้งค่าทีม | ฟิลด์ที่ถูกเปลี่ยน |
| เปลี่ยนแพ็กเกจ | แพ็กเกจใหม่และจำนวนที่นั่ง (บันทึกโดยระบบการเรียกเก็บเงิน) |
การเขียนบันทึกการตรวจสอบจะไม่ขัดขวางการดำเนินการที่บันทึกไว้ เพราะเป็นเพียงบันทึก ไม่ใช่ด่านตรวจ
การส่งออกบันทึก
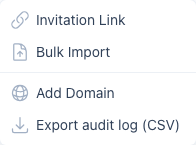
- เปิดหน้า Users (ต้องมีบทบาทเจ้าของหรือผู้ดูแลระบบ)
- คลิกเมนูแบบเลื่อนลง Invite Users → Export audit log (CSV)
โดยค่าเริ่มต้น การส่งออกจะครอบคลุม 90 วันล่าสุด และสูงสุดหนึ่งปีเมื่อร้องขอ (?days=366 บน URL สำหรับส่งออก) แต่ละแถวใน CSV ประกอบด้วยเวลา การดำเนินการ ID และอีเมลของผู้ดำเนินการ ID ของเป้าหมาย และคอลัมน์รายละเอียดที่เก็บเมทาดาทาของเหตุการณ์ นอกจากนี้ยังมีรูปแบบ JSON ให้ใช้งานด้วย ?format=json
บันทึกการตรวจสอบและ SSO
หากทีมของคุณใช้ Single Sign-On ทุกการเข้าสู่ระบบผ่าน SSO จะถูกบันทึกในบันทึกการตรวจสอบเป็น auth.login โดยมีวิธีการเป็น sso — ตัว SSO เป็นฟีเจอร์ของแพ็กเกจ Business/Enterprise ส่วนบันทึกการตรวจสอบใช้ได้ตั้งแต่แพ็กเกจ Pro