
การตั้งค่า SSO
การตั้งค่า SSO
คู่มือนี้สำหรับผู้ดูแลระบบ IT ที่เชื่อมต่อผู้ให้บริการข้อมูลประจำตัว (IdP) ขององค์กรกับ InterMIND หลังตั้งค่าเสร็จ สมาชิกจะเข้าสู่ระบบจากหน้าเข้าสู่ระบบตามปกติ: Sign in with SSO → อีเมลที่ใช้ทำงาน → IdP ของคุณ → กลับเข้า InterMIND สำหรับภาพรวมที่ไม่เน้นด้านเทคนิค ดูหน้าฟีเจอร์ Single Sign-On
ใช้งานได้ในแผน: Business และ Enterprise ผู้ตั้งค่า: เจ้าของทีมหรือผู้ดูแลระบบ โปรโตคอล: OpenID Connect (OIDC) เท่านั้น ไม่รองรับ SAML 2.0 — Okta, Microsoft Entra ID และ Google Workspace รองรับ OIDC ทั้งหมด
ข้อกำหนดเบื้องต้น
- โดเมนที่ผ่านการยืนยันแล้ว — ยืนยันโดเมนอีเมลของคุณผ่านเรคคอร์ด DNS TXT ก่อน (ดูการจัดการโดเมน) การเข้าสู่ระบบด้วย SSO รับเฉพาะบัญชีที่โดเมนอีเมลผ่านการยืนยันโดยทีมของคุณแล้วเท่านั้น ซึ่งเป็นขอบเขตของ tenant
- IdP ที่รองรับ OIDC พร้อม discovery — ต้องให้บริการ
/.well-known/openid-configurationภายใต้ Issuer URL ซึ่ง Okta, Microsoft Entra ID และ Google รองรับทั้งหมด
สิ่งที่ต้องลงทะเบียนใน IdP ของคุณ
สร้าง OIDC Web Application ใน IdP ของคุณโดยใช้ค่าต่อไปนี้:
| การตั้งค่า | ค่า |
|---|---|
| Redirect URI (callback) | https://intermind.com/api/auth/sso/callback — แสดงในการ์ด SSO เช่นกันหลังจากคุณเลือก OIDC |
| Grant type | Authorization Code (ระบบใช้ PKCE S256 โดยอัตโนมัติ) |
| Scopes | openid email profile |
ID token ที่ IdP ของคุณออกให้ต้องมี email ของผู้ใช้ และโดเมนของอีเมลต้องเป็นหนึ่งในโดเมนที่ผ่านการยืนยันของคุณ มิฉะนั้นระบบจะปฏิเสธการเข้าสู่ระบบ
จากนั้นกรอกข้อมูลในการ์ด SSO บนหน้า Integrations:
| ช่อง | สิ่งที่ต้องวาง |
|---|---|
| Display Name | ชื่อใดก็ได้ที่สมาชิกของคุณจำได้ |
| Issuer URL | issuer ของ IdP ของคุณ — URL ที่ให้บริการ /.well-known/openid-configuration |
| Authorization URL | ค่า authorization_endpoint จากเอกสาร discovery นั้น |
| Client ID / Client Secret | จากแอปที่คุณลงทะเบียนไว้ |
Client secret จะถูกเข้ารหัสขณะจัดเก็บ และจะไม่ถูกส่งกลับไปยังเบราว์เซอร์อีกหลังบันทึก
Okta
- Admin console → Applications → Create App Integration → sign-in method เลือก OIDC, application type เลือก Web Application
- Sign-in redirect URI:
https://intermind.com/api/auth/sso/callback - กำหนดผู้ใช้หรือกลุ่มที่ควรมีสิทธิ์เข้าถึง
- คัดลอก Client ID และ Client Secret
- ใน InterMIND: Issuer URL = URL องค์กร Okta ของคุณ (เช่น
https://acme.okta.comหรือ issuer ของ authorization server ของคุณ เช่นhttps://acme.okta.com/oauth2/defaultหากคุณใช้) ส่วน Authorization URL =authorization_endpointจาก<issuer>/.well-known/openid-configuration
Microsoft Entra ID (Azure AD)
- Entra admin center → App registrations → New registration
- Platform เลือก Web, redirect URI คือ
https://intermind.com/api/auth/sso/callback - Certificates & secrets → New client secret — คัดลอก Value ของ secret ทันที
- Client ID = Application (client) ID ในหน้า Overview
- ตรวจสอบให้แน่ใจว่า ID token มีอีเมลของผู้ใช้: Token configuration → Add optional claim → ID → email
- ใน InterMIND: Issuer URL =
https://login.microsoftonline.com/<tenant-id>/v2.0; Authorization URL =https://login.microsoftonline.com/<tenant-id>/oauth2/v2.0/authorize
Google Workspace
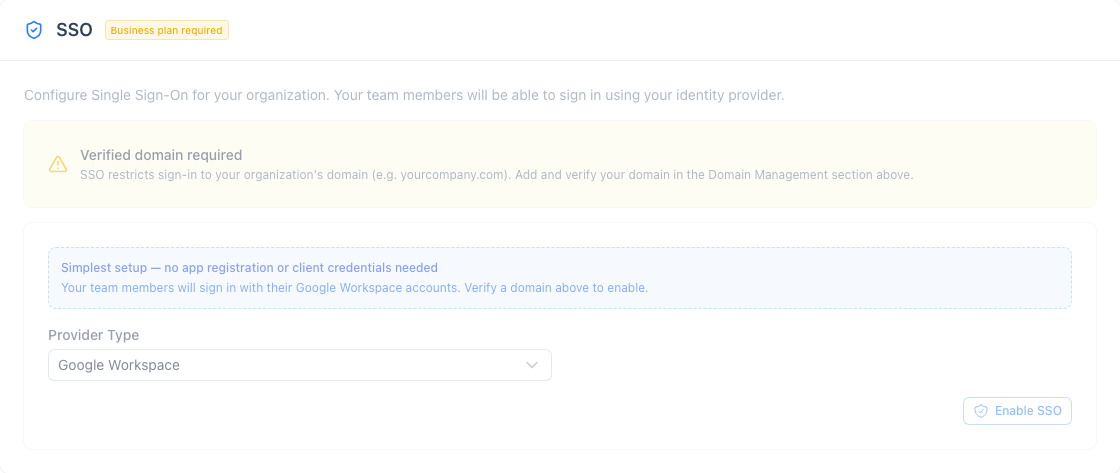
ไม่ต้องลงทะเบียนแอป ในการ์ด SSO ให้เลือกผู้ให้บริการประเภท Google Workspace แล้วบันทึก สมาชิกในโดเมนที่ผ่านการยืนยันของคุณจะเข้าสู่ระบบด้วยบัญชี Google และเข้าร่วมทีมของคุณโดยอัตโนมัติ (นอกจากนี้ยังเชื่อมต่อ Google เป็นผู้ให้บริการ OIDC ทั่วไปได้ โดยใช้ issuer https://accounts.google.com หากคุณต้องการระบุ client credentials เอง)
ทดสอบการเชื่อมต่อ
- เปิดหน้าเข้าสู่ระบบในหน้าต่างส่วนตัว/incognito
- คลิก Sign in with SSO แล้วกรอกอีเมลที่ใช้ทำงานในโดเมนที่ผ่านการยืนยันของคุณ
- ระบบจะเปลี่ยนเส้นทางไปยัง IdP ของคุณ หลังยืนยันตัวตนเสร็จ คุณจะกลับมายัง InterMIND พร้อมเข้าสู่ระบบแล้ว
- การเข้าสู่ระบบจะถูกบันทึกในบันทึกการตรวจสอบของทีม (ส่งออกได้จากหน้า Users) เป็น
auth.loginด้วยวิธีsso
การแก้ไขปัญหา
| อาการ | สาเหตุ |
|---|---|
| "SSO is not configured" หลังกรอกอีเมล | ไม่มีการตั้งค่า SSO ที่เปิดใช้งานซึ่งตรงกับโดเมนอีเมลนั้น — ตรวจสอบว่าโดเมนผ่านการยืนยันแล้วและบันทึกการ์ด SSO แล้ว |
SSO login is not available: plan | แผนของทีมไม่รวม SSO อีกต่อไป |
SSO login is not available: domain-not-verified | โดเมนยังรอการยืนยัน DNS |
SSO login is not available: config-incomplete | ไม่มี Client ID หรือ Client Secret — บันทึกการ์ด SSO ใหม่อีกครั้ง |
SSO login is not available: type-unsupported | ประเภทผู้ให้บริการที่จัดเก็บไว้ไม่ใช่ประเภทที่ขั้นตอนการเข้าสู่ระบบรองรับ — ลบการตั้งค่า SSO แล้วสร้างใหม่เป็น OIDC หรือ Google Workspace |
SSO IdP discovery failed | Issuer URL ไม่ถูกต้อง หรือไม่ได้ให้บริการ /.well-known/openid-configuration |
| "login session expired, start again" | เวลาผ่านไปเกิน 5 นาทีระหว่างการเริ่มเข้าสู่ระบบกับ callback จาก IdP |
| ถูกปฏิเสธการเข้าสู่ระบบหลังจาก IdP เปลี่ยนเส้นทางกลับมา | IdP ส่งอีเมลที่อยู่นอกโดเมนที่ผ่านการยืนยันของคุณกลับมา หรือไม่มี email claim เลย (Entra: เพิ่ม optional claim สำหรับอีเมล) |
คุณสมบัติด้านความปลอดภัย
สำหรับแบบสอบถามด้านความปลอดภัย: ขั้นตอน SSO ใช้ Authorization Code พร้อม PKCE (S256), state และ nonce; ลายเซ็นของ ID token ได้รับการตรวจสอบกับ JWKS ของ IdP รวมถึง issuer และ audience; IdP มีอำนาจกำหนดเฉพาะโดเมนที่ยืนยันผ่าน DNS เท่านั้น — assertion สำหรับอีเมลอื่นใดจะไม่สร้างเซสชันเด็ดขาด; client secret ของ OIDC ถูกเข้ารหัสขณะจัดเก็บ; การเข้าสู่ระบบด้วย SSO ทุกครั้งจะถูกบันทึกในบันทึกการตรวจสอบ (audit log) ของทีม ระบบบังคับใช้เงื่อนไขด้านแผน โดเมน และการตั้งค่าที่ฝั่งเซิร์ฟเวอร์ทั้งตอนเริ่มเข้าสู่ระบบและตอน callback
การเชื่อมต่อ
InterMIND เชื่อมต่อกับอะไรได้บ้าง — Google Calendar และ Outlook, ไดเรกทอรีของ Google Workspace และ Microsoft 365, Slack, Telegram, Claude, ChatGPT และผู้ช่วย AI อื่นๆ, Zapier และ API, SSO
Telegram
ส่งต่อข้อความไปยังบอท InterMIND, ซิงก์กลุ่ม Telegram ไปยังแชนเนล และกำหนดเส้นทางแต่ละแชตไปยังแชนเนลที่คุณเลือก