
יומן ביקורת של הצוות
יומן ביקורת של הצוות
InterMIND שומרת מסלול ביקורת של פעולות רלוונטיות לאבטחה בצוות שלכם. כל אירוע נרשם יחד עם מבצע הפעולה, חותמת הזמן והיעד שנפגע, כך שמנהל מערכת יכול לענות על השאלה "מי עשה מה, ומתי" — לצורך בדיקה פנימית או שאלון קומפליינס.
זמינות: בתוכניות Pro, Business ו-Enterprise. רק בעלים ומנהלי מערכת של הצוות יכולים לייצא את היומן.
מה נרשם
| אירוע | פרטים שנרשמים |
|---|---|
| כניסה / יציאה | שיטה: SSO, חשבון Google/Microsoft, קוד באימייל או נייד |
| הצטרפות חבר | דרך קישור הזמנה או הזמנה בשם לכתובת אימייל |
| הסרת חבר | כולל עזיבה עצמית |
| שינוי תפקיד | התפקיד הקודם והחדש, ומי ביצע את השינוי |
| יצירת הזמנה | כתובת האימייל שהוזמנה |
| ביטול הזמנה | איזו הזמנה |
| שינוי הגדרות הצוות | אילו שדות שונו |
| שינוי תוכנית | התוכנית החדשה ומספר המושבים (נרשם על ידי מערכת החיוב) |
רישומי הביקורת אינם חוסמים לעולם את הפעולה שהם מתעדים — הם תיעוד, לא שער.
ייצוא היומן
- פתחו את דף Users (נדרש תפקיד בעלים או מנהל מערכת).
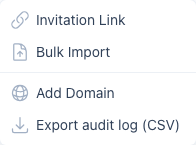
- לחצו על התפריט הנפתח Invite Users ← Export audit log (CSV).
הייצוא מכסה כברירת מחדל את 90 הימים האחרונים, ועד שנה אחת לפי בקשה (?days=366 בכתובת הייצוא). כל שורה ב-CSV כוללת את חותמת הזמן, הפעולה, המזהה והאימייל של מבצע הפעולה, המזהה של היעד ועמודת פרטים עם המטא-דאטה של האירוע. פורמט JSON זמין באמצעות ?format=json.
יומן הביקורת ו-SSO
אם הצוות שלכם משתמש ב-Single Sign-On, כל כניסה באמצעות SSO נרשמת ביומן הביקורת כ-auth.login עם השיטה sso — SSO עצמו הוא תכונה של תוכניות Business/Enterprise, ואילו יומן הביקורת זמין החל מתוכנית Pro.