
הגדרת SSO
הגדרת SSO
מדריך זה מיועד למנהל ה-IT שמחבר ספק זהויות (IdP) של החברה אל InterMIND. לאחר ההגדרה, חברי הצוות נכנסים מדף הכניסה הרגיל: Sign in with SSO ← כתובת דוא"ל של העבודה ← ה-IdP שלכם ← חזרה אל InterMIND. לסקירה לא טכנית, ראו את דף התכונה Single Sign-On.
זמין בתוכניות: Business ו-Enterprise מוגדר על ידי: בעלי הצוות או מנהל פרוטוקול: OpenID Connect (OIDC) בלבד. SAML 2.0 אינו נתמך — Okta, Microsoft Entra ID ו-Google Workspace תומכים כולם ב-OIDC.
דרישות מוקדמות
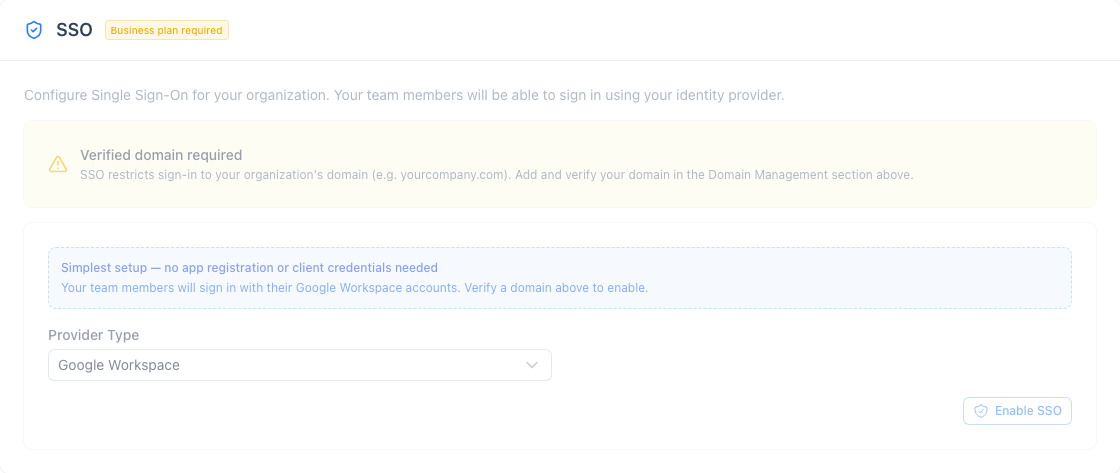
- דומיין מאומת — אמתו תחילה את דומיין הדוא"ל שלכם באמצעות רשומת DNS מסוג TXT (ראו ניהול דומיינים). כניסת SSO מקבלת רק חשבונות שדומיין הדוא"ל שלהם אומת על ידי הצוות שלכם; זהו גבול ה-tenant.
- IdP שתומך ב-OIDC עם discovery — עליו להגיש את
/.well-known/openid-configurationתחת ה-Issuer URL. Okta, Microsoft Entra ID ו-Google תומכים בכך כולם.
מה לרשום ב-IdP שלכם
צרו OIDC Web Application ב-IdP שלכם עם ההגדרות הבאות:
| הגדרה | ערך |
|---|---|
| Redirect URI (callback) | https://intermind.com/api/auth/sso/callback — מוצג גם בכרטיס SSO לאחר בחירה ב-OIDC |
| Grant type | Authorization Code (PKCE S256 בשימוש אוטומטי) |
| Scopes | openid email profile |
ה-ID token שה-IdP שלכם מנפיק חייב לכלול את ה-email של המשתמש, ודומיין הדוא"ל חייב להיות אחד מהדומיינים המאומתים שלכם — אחרת הכניסה תיחסם.
לאחר מכן מלאו את כרטיס SSO בדף האינטגרציות:
| שדה | מה להדביק |
|---|---|
| Display Name | כל שם שחברי הצוות שלכם יזהו |
| Issuer URL | ה-issuer של ה-IdP שלכם — הכתובת שמגישה את /.well-known/openid-configuration |
| Authorization URL | ה-authorization_endpoint ממסמך ה-discovery |
| Client ID / Client Secret | מהאפליקציה שרשמתם |
ה-client secret מוצפן במנוחה ואינו מוחזר לדפדפן לאחר השמירה.
Okta
- מסוף הניהול ← Applications → Create App Integration ← שיטת כניסה OIDC, סוג אפליקציה Web Application
- Sign-in redirect URI:
https://intermind.com/api/auth/sso/callback - הקצו את המשתמשים או הקבוצות שאמורה להיות להם גישה
- העתיקו את Client ID ואת Client Secret
- ב-InterMIND: Issuer URL = כתובת ארגון ה-Okta שלכם (למשל
https://acme.okta.com, או ה-issuer של שרת ההרשאות שלכם, כגוןhttps://acme.okta.com/oauth2/default, אם אתם משתמשים באחד); Authorization URL = ה-authorization_endpointמתוך<issuer>/.well-known/openid-configuration
Microsoft Entra ID (Azure AD)
- Entra admin center ← App registrations → New registration
- פלטפורמה Web, redirect URI
https://intermind.com/api/auth/sso/callback - Certificates & secrets → New client secret — העתיקו מיד את Value של הסוד
- Client ID = ה-Application (client) ID בדף Overview
- ודאו שה-ID token כולל את כתובת הדוא"ל של המשתמש: Token configuration → Add optional claim → ID → email
- ב-InterMIND: Issuer URL =
https://login.microsoftonline.com/<tenant-id>/v2.0; Authorization URL =https://login.microsoftonline.com/<tenant-id>/oauth2/v2.0/authorize
Google Workspace
אין צורך ברישום אפליקציה. בכרטיס SSO בחרו בסוג הספק Google Workspace ושמרו — חברי צוות בדומיינים המאומתים שלכם נכנסים עם חשבון Google שלהם ומצטרפים לצוות שלכם אוטומטית. (אפשר לחבר את Google גם כספק OIDC כללי עם ה-issuer https://accounts.google.com, אם אתם מעדיפים פרטי client מפורשים.)
בדיקת החיבור
- פתחו את דף הכניסה בחלון פרטי/גלישה בסתר
- לחצו על Sign in with SSO והזינו כתובת דוא"ל של העבודה בדומיין המאומת שלכם
- תופנו ל-IdP שלכם; לאחר האימות תחזרו אל InterMIND כשאתם מחוברים
- הכניסה נרשמת ב-יומן הביקורת של הצוות (ניתן לייצוא מדף Users) בתור
auth.loginעם השיטהsso
פתרון בעיות
| תסמין | סיבה |
|---|---|
| "SSO is not configured" לאחר הזנת הדוא"ל | אין הגדרת SSO פעילה שתואמת לדומיין הדוא"ל הזה — ודאו שהדומיין מאומת ושכרטיס SSO נשמר |
SSO login is not available: plan | התוכנית של הצוות כבר אינה כוללת SSO |
SSO login is not available: domain-not-verified | אימות ה-DNS של הדומיין עדיין ממתין |
SSO login is not available: config-incomplete | חסר Client ID או Client Secret — שמרו מחדש את כרטיס SSO |
SSO login is not available: type-unsupported | סוג הספק השמור אינו אחד מאלה שתהליך הכניסה מיישם — מחקו את הגדרת ה-SSO וצרו אותה מחדש כ-OIDC או כ-Google Workspace |
SSO IdP discovery failed | ה-Issuer URL שגוי או שאינו מגיש את /.well-known/openid-configuration |
| "login session expired, start again" | חלפו יותר מ-5 דקות בין תחילת הכניסה לבין ה-callback מה-IdP |
| הכניסה נחסמת לאחר שה-IdP מחזיר חזרה | ה-IdP החזיר כתובת דוא"ל מחוץ לדומיינים המאומתים שלכם, או שלא החזיר claim של email כלל (ב-Entra: הוסיפו את ה-optional claim של email) |
מאפייני אבטחה
לשאלוני אבטחה: תהליך ה-SSO הוא Authorization Code עם PKCE (S256), state ו-nonce; החתימה של ה-ID token מאומתת מול ה-JWKS של ה-IdP, לצד ה-issuer וה-audience; ה-IdP הוא הסמכות רק עבור דומיינים שאומתו באמצעות DNS — טענה (assertion) עבור כל כתובת דוא"ל אחרת לעולם אינה יוצרת session; ה-client secret של OIDC מוצפן במנוחה; כל כניסת SSO נרשמת ב-יומן הביקורת של הצוות. שערי התוכנית, הדומיין וההגדרות נאכפים בצד השרת, הן בתחילת הכניסה והן ב-callback.