
سجل تدقيق الفريق
سجل تدقيق الفريق
يحتفظ InterMIND بسجل تدقيق للإجراءات ذات الصلة بالأمان في فريقك. يتم تسجيل كل حدث مع الجهة الفاعلة، والطابع الزمني، والهدف المتأثر، بحيث يمكن للمسؤول الإجابة عن سؤال "من فعل ماذا، ومتى" — للمراجعة الداخلية أو استبيان الامتثال.
التوفر: خطط Pro و Business و Enterprise. يمكن فقط لمالكي الفريق والمسؤولين تصدير السجل.
ما الذي يتم تسجيله
| الحدث | التفاصيل التي يتم التقاطها |
|---|---|
| تسجيل الدخول / تسجيل الخروج | الطريقة: SSO، حساب Google/Microsoft، رمز البريد الإلكتروني، أو الجوال |
| انضمام عضو | عبر رابط دعوة أو دعوة بريد إلكتروني محددة |
| إزالة عضو | بما في ذلك المغادرة الذاتية |
| تغيير الدور | الدور السابق والجديد، ومن قام بتغييره |
| إنشاء دعوة | عنوان البريد الإلكتروني للشخص المدعو |
| إلغاء دعوة | الدعوة التي تم إلغاؤها |
| تغيير إعدادات الفريق | الحقول التي تم تغييرها |
| تغيير الخطة | الخطة الجديدة وعدد المقاعد (مسجلة بواسطة نظام الفوترة) |
لا تمنع عمليات كتابة التدقيق الإجراء الذي توثقه أبداً — فهي عبارة عن سجل، وليست بوابة.
تصدير السجل
- افتح صفحة Users (تحتاج إلى دور المالك أو المسؤول).
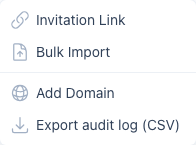
- انقر على القائمة المنسدلة Invite Users → Export audit log (CSV).
يغطي التصدير آخر 90 يوماً بشكل افتراضي وما يصل إلى عام واحد عند الطلب (?days=366 في عنوان URL للتصدير). يحمل كل صف CSV الطابع الزمني، والإجراء، ومعرّف الجهة الفاعلة وبريدها الإلكتروني، ومعرّف الهدف، وعمود تفاصيل يحتوي على البيانات الوصفية للحدث. يتوفر تنسيق JSON مع إضافة ?format=json.
سجل التدقيق و SSO
إذا كان فريقك يستخدم تسجيل الدخول الموحّد، فستظهر كل عملية تسجيل دخول عبر SSO في سجل التدقيق كـ auth.login باستخدام الطريقة sso — ميزة SSO نفسها متوفرة في خطط Business/Enterprise، بينما يتوفر سجل التدقيق بدءاً من خطة Pro.