
Αρχείο καταγραφής ελέγχου ομάδας
Αρχείο καταγραφής ελέγχου ομάδας (Audit Log)
Το InterMIND τηρεί ίχνος ελέγχου (audit trail) για τις ενέργειες της ομάδας σας που σχετίζονται με την ασφάλεια. Κάθε συμβάν καταγράφεται μαζί με τον δράστη, τη χρονική σήμανση και τον στόχο που επηρεάστηκε, ώστε ένας διαχειριστής να μπορεί να απαντήσει στο ερώτημα «ποιος έκανε τι και πότε» — για εσωτερικό έλεγχο ή για ερωτηματολόγιο Compliance.
Διαθεσιμότητα: Πακέτα Pro, Business και Enterprise. Μόνο οι ιδιοκτήτες και οι διαχειριστές της ομάδας μπορούν να εξαγάγουν το αρχείο καταγραφής.
Τι καταγράφεται
| Συμβάν | Στοιχεία που καταγράφονται |
|---|---|
| Σύνδεση / αποσύνδεση | Μέθοδος: SSO, λογαριασμός Google/Microsoft, κωδικός email ή κινητό |
| Ένταξη μέλους | Μέσω συνδέσμου πρόσκλησης ή ονομαστικής πρόσκλησης με email |
| Αφαίρεση μέλους | Συμπεριλαμβανομένης της αποχώρησης με δική του πρωτοβουλία |
| Αλλαγή ρόλου | Προηγούμενος και νέος ρόλος, ποιος έκανε την αλλαγή |
| Δημιουργία πρόσκλησης | Διεύθυνση email του προσκεκλημένου |
| Ανάκληση πρόσκλησης | Ποια πρόσκληση |
| Αλλαγή ρυθμίσεων ομάδας | Ποια πεδία άλλαξαν |
| Αλλαγή πακέτου | Νέο πακέτο και αριθμός θέσεων (καταγράφεται από το σύστημα χρέωσης) |
Οι εγγραφές ελέγχου δεν εμποδίζουν ποτέ την ενέργεια που τεκμηριώνουν — αποτελούν καταγραφή, όχι φραγμό.
Εξαγωγή του αρχείου καταγραφής
- Ανοίξτε τη σελίδα Users (απαιτείται ο ρόλος ιδιοκτήτη ή διαχειριστή).
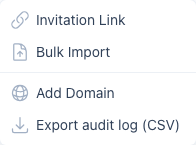
- Κάντε κλικ στο αναπτυσσόμενο μενού Invite Users → Export audit log (CSV).
Η εξαγωγή καλύπτει τις τελευταίες 90 ημέρες από προεπιλογή και έως έναν χρόνο κατόπιν αιτήματος (?days=366 στη διεύθυνση URL της εξαγωγής). Κάθε γραμμή του CSV περιλαμβάνει τη χρονική σήμανση, την ενέργεια, το αναγνωριστικό και το email του δράστη, το αναγνωριστικό του στόχου και μια στήλη λεπτομερειών με τα μεταδεδομένα του συμβάντος. Διατίθεται και μορφή JSON με το ?format=json.
Αρχείο καταγραφής ελέγχου και SSO
Αν η ομάδα σας χρησιμοποιεί Single Sign-On, κάθε σύνδεση μέσω SSO καταγράφεται στο αρχείο καταγραφής ελέγχου ως auth.login με μέθοδο sso — το ίδιο το SSO είναι δυνατότητα των πακέτων Business/Enterprise, ενώ το αρχείο καταγραφής ελέγχου διατίθεται από το πακέτο Pro και πάνω.